Sebuah pemandangan memprihatinkan kerap kita temui: saat mencari nama sekolah favorit berakhiran .sch.id atau dinas pemerintah .go.id di Google, judul halaman yang muncul justru menawarkan link judi slot, poker gacor, atau taruhan daring ilegal.
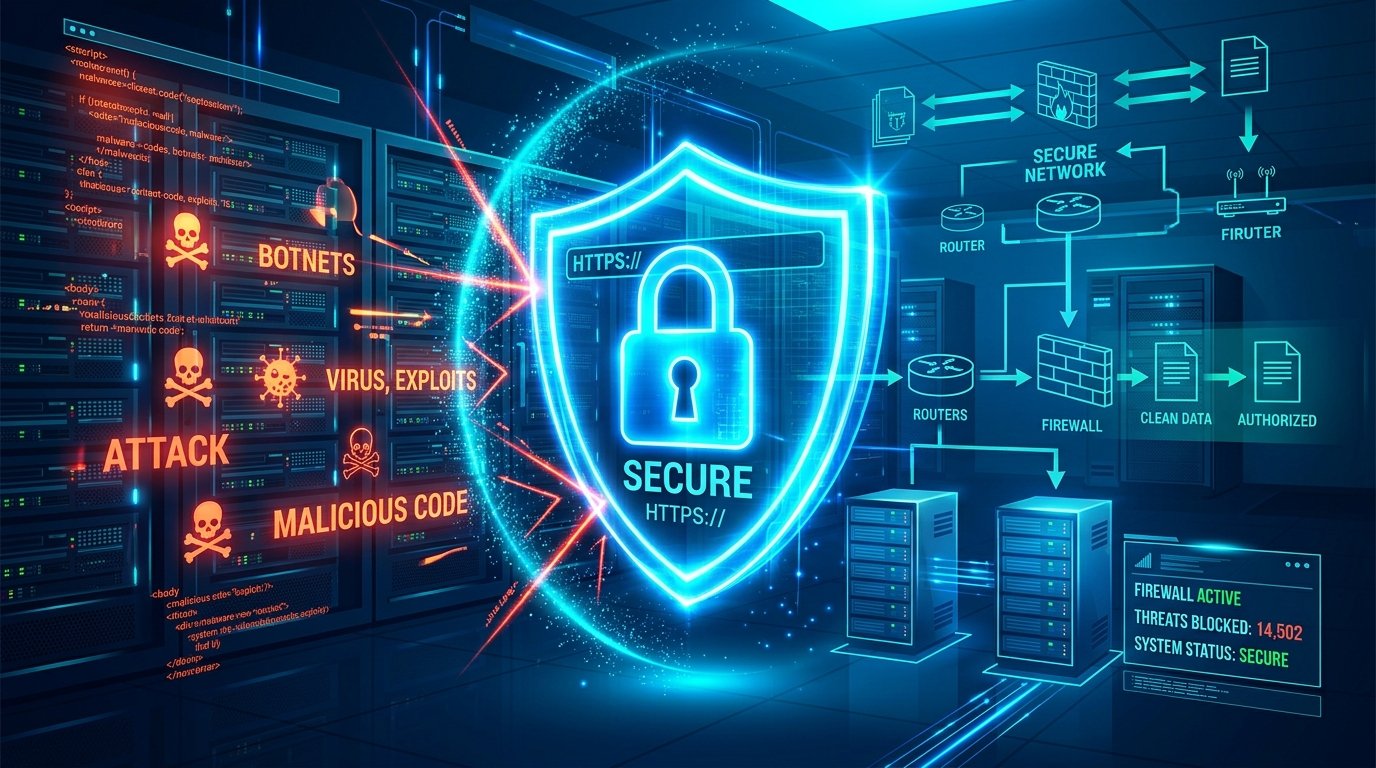
Kejahatan siber ini dikenal sebagai SEO Cloaking & Search Engine Hijacking. Peretas sengaja menargetkan institusi pendidikan dan pemerintah bukan untuk mencuri uang langsung dari rekening sekolah, melainkan memanfaatkan Domain Authority (kredibilitas domain) yang tinggi di mata algoritma Google demi mendongkrak situs perjudian mereka.
Checklist 3 Menit: Apakah Website Sekolah Anda Sudah Terinfeksi?
Lakukan pemeriksaan cepat berikut melalui browser Anda sekarang juga:
- Lakukan Google Dorking: Ketik pada kolom pencarian Google:
site:namasekolah.sch.id intext:"slot" OR intext:"gacor" OR intext:"judol".
Jika Google menampilkan hasil pencarian dengan kata-kata tersebut padahal di web tidak ada tulisan itu, situs Anda telah positif disusupi teknik cloaking. - Periksa File .htaccess di File Manager Hosting: Cari baris script asing yang memuat kode
RewriteCond %{HTTP_USER_AGENT} (googlebot|bingbot|android). Malware mengalihkan crawler Google ke situs judi sementara pengunjung langsung tetap melihat web normal. - Periksa Database Postingan: Jalankan query database:
SELECT ID, post_title FROM posts WHERE post_content LIKE '%slot%' OR post_content LIKE '%judi%';
Mengapa CMS Usang Begitu Mudah Dijebol?
Mayoritas portal sekolah dibuat dengan CMS open-source jadul dengan tumpukan 20–30 plugin gratisan yang tidak pernah dirawat. Celah keamanan bersumber dari:
- File PHP Inti Berada di Web Root: File konfigurasi database (seperti
wp-config.php) diletakkan langsung di dalam folder publik (public_html), sehingga kesalahan izin folder langsung membuka isi password database. - Form Upload File Tanpa Validasi MIME: Formulir pendaftaran siswa baru (PPDB) yang mengizinkan unggah berkas PDF/JPG sering dieksploitasi untuk menyelundupkan file PHP backdoor (WebShell
c99atauwso).
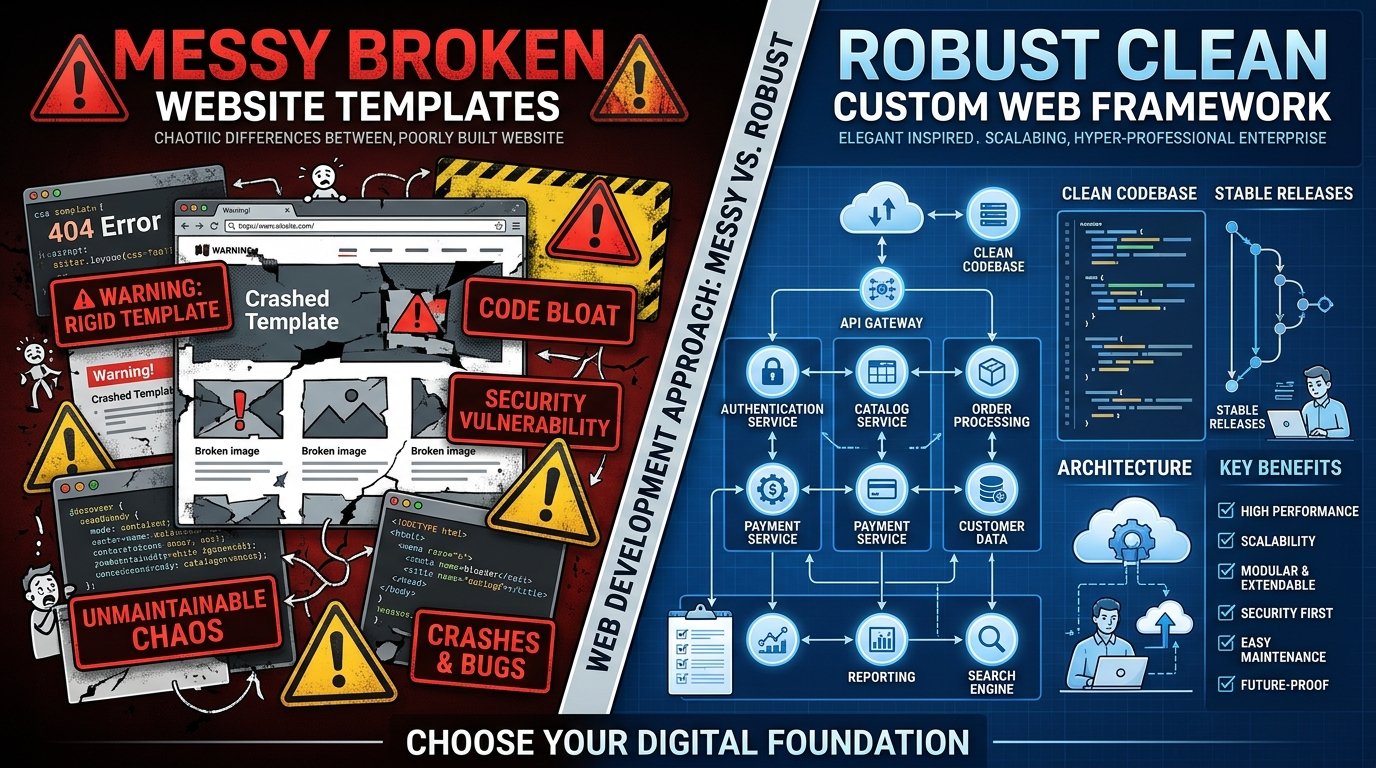
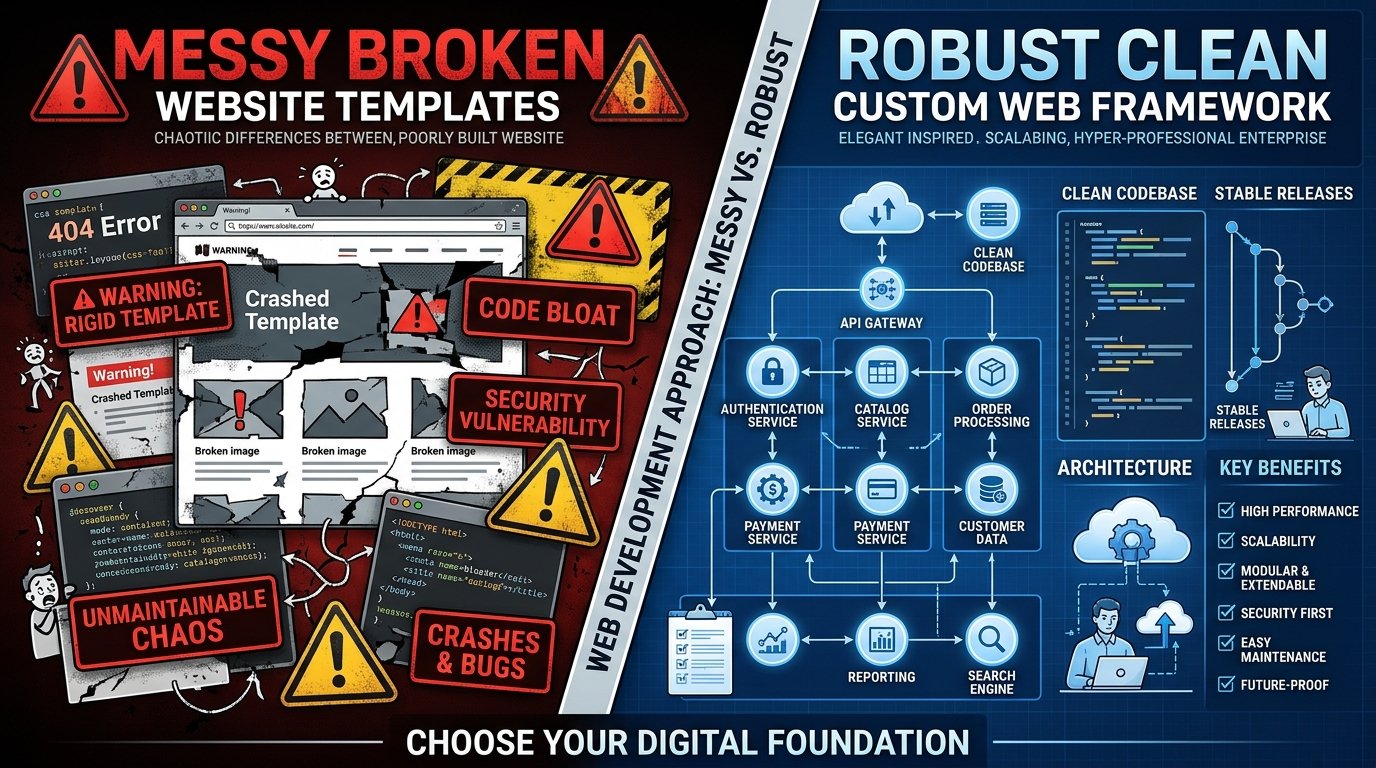
Perbandingan Arsitektur: CMS Konvensional vs Laravel Enterprise
| Parameter Keamanan | CMS Konvensional / Template Instan | Arsitektur Laravel PT Aktama |
|---|---|---|
| Pemisahan Folder Inti | File PHP dan database menyatu di public_html (Rentan LFI) | File inti terkunci di luar direktori publik. Hanya file statis (CSS/JS) di public_html |
| Proteksi Form & CSRF | Memerlukan plugin tambahan yang sering bentrok | Token CSRF kriptografis bawaan wajib di setiap request |
| Interaksi Database | Query rawan SQL Injection jika plugin tidak terupdate | PDO Parameter Binding otomatis, mematikan 100% injeksi query manual |
| Ketergantungan Plugin | Banyak script pihak ketiga yang tidak diketahui pembuatnya | 100% kode mandiri (Clean Architecture) tanpa plugin asing mencurigakan |
Amankan dan Migrasi Portal Anda ke Standar Laravel
PT Aktama Digital Antika menyediakan layanan audit forensik, pembersihan tuntas malware judi online, serta rekayasa ulang portal web instansi dengan arsitektur Laravel yang kebal eksploitasi.
Konsultasikan Audit Keamanan Web